資安漏洞報告
UfiSpace 資安漏洞報告
在 UfiSpace,我們深知開放式網路與電信級網路基礎設施安全性對全球通訊生態系的重要性。我們致力於保障硬體、韌體(NOS)及軟體產品的安全,並積極防護企業運營架構。PSIRT 與 CSIRT 團隊專責接收、驗證與處理所有關於 UfiSpace 白盒交換器、路由器及數位服務的資安通報;透過與客戶、電信夥伴及資安研究社群密切協作,我們持續守護開放式通訊網絡的營運安全與資安韌性。
專責通報管道
若您發現 UfiSpace 的產品漏洞或系統安全事件,請依據問題類型選擇對應的專責團隊
產品安全事件回應團隊 (PSIRT)
PSIRT 專責處理 UfiSpace 對外銷售之白盒交換器、路由器、硬體與軟韌體產品的安全性漏洞,保障客戶網路基礎設施維運安全。
團隊專責職責
受理漏洞通報、依CVSS標準評估問題等級、協調研發團隊開發修補程式或暫代方案、發布官方資安通報 (Security Advisory) 。
產品安全事件應變團隊 (PSIRT)
適用對象:針對 UfiSpace 硬體設備、系統韌體 (Firmware)、NOS 軟體或電信產品線的安全性漏洞。
PSIRT 專用通報信箱:psirt@ufispace.com
網路安全事件應變團隊 (CSIRT)
適用對象:針對 UfiSpace 企業官網、線上客戶服務平台、內部資訊系統或資料隱私相關的資安事件。
CSIRT 專用通報信箱:csirt@ufispace.com
網路安全事件應變團隊 (CSIRT)
CSIRT 專責維護 UfiSpace 企業營運網路、資訊系統、數位資產與內部營運環境之安全,防護社交工程與網路威脅。
團隊專責職責
監控營運系統威脅、執行資安事件應變、處理品牌冒用與釣魚事件、以確保符合國際資安合規標準。
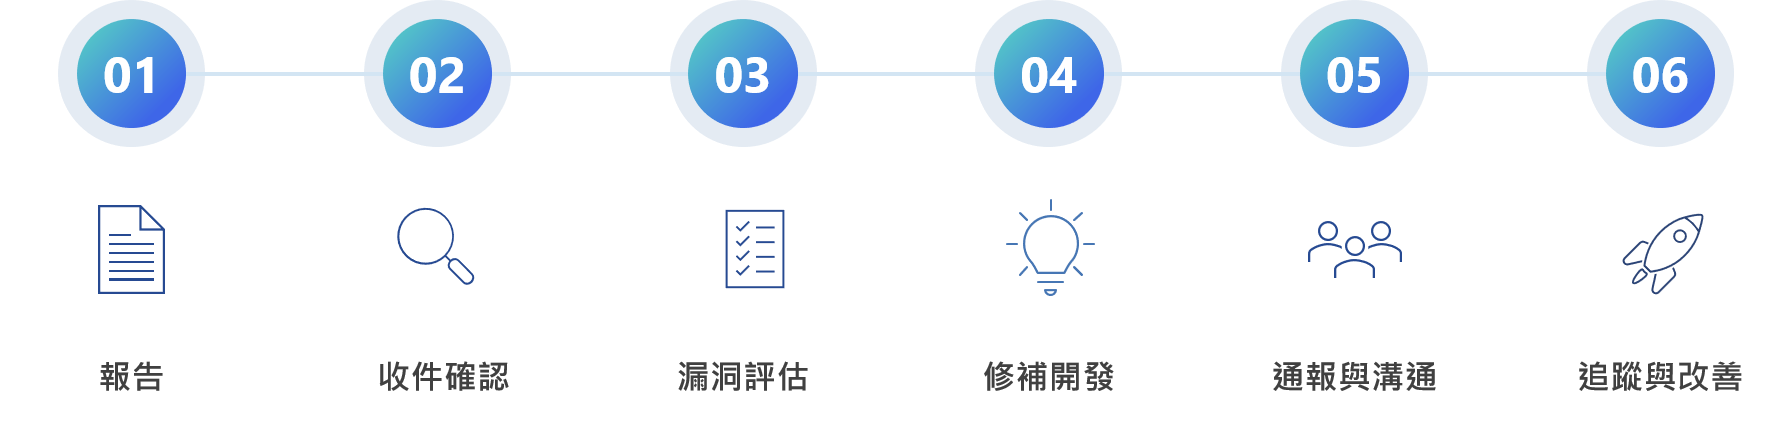
資安漏洞處理與協調流程